
O Data Center of China Internet (DCCI) revelou um estudo que revela que 66,9 das aplicações acedem aos dados privados dos utilizadores, e 34,5% enviam mesmo dados privados para servidores sem que o utilizador se aperceba.

O estudo da DCCI analisou 1400 aplicações, sendo que muitas delas podem não estar acessíveis fora do mercado chines, Mas no entanto o mesmo revela uma realidade alarmante. Quase 35% das aplicações são maliciosas e obtêm dados privados do utilizador sem que este sequer se aperceba.
Mas que informações são essas? Bem, basicamente tudo: Mensagens e e-mails, registos no telefone, endereços de pessoas, enfim, o que se puderem lembrar e que possa estar no telefone.
Segundo o estudo, 13,2% das aplicações informam a posição do utilizador, e sem que este saiba uma vez que as funcionalidades da aplicção nem sequer requerem o uso do GPS. 21,2% das aplicações acedem aos contactos e dados ali presentes. 18,1% acedem ao históricos de chamadas, 12% acedem ao histórico de mensagens e 14,7% chegam mesmo a mandar SMS ou a fazer chamadas. E tudo isto de forma secreta sem que o utilizador se aperceba.
É certo que não sabemos até que ponto estas percentagens são idênticas fora da China, mas os telefones são os mesmos, e as falhas de segurança tambem. Quer isso dizer que a segurança nos smartphones Android é o que vulgarmente se designa por lixo, e esta é uma realidade a nível mundial. Mas infelizmente a culpa nem sempre é do sistema operativo, e muitas vezes é do utilizador.
Um bom exemplo, e vindo de uma aplicação insuspeita, é a aplicação Facebook para Android. Esta aplicação tenta tornear as regras de segurança da Google, mas para isso requer que o utilizador acede a configurações do telefone que se encontram bem enterradas no OS por um bom motivo, a segurança.
Por normal o Android recusa-se a instalar aplicações de fontes desconhecidas. E se é bem sabido que nem a loja oficial da Google é segura, este é um bom passo para garantir a existência de alguma segurança. Mas no entanto a aplicação do Facebook pede ao utilizador para desactivar essa segurança.
O motivo? O Facebook quer ser ele próprio a fazer actualizações à sua aplicação. E até aí nada de mal. O problema é que para o fazer necessita que o utilizador aceda aos menus e desactive a opção que está activa por defeito e que impede a instalação de aplicações de fontes não seguras.
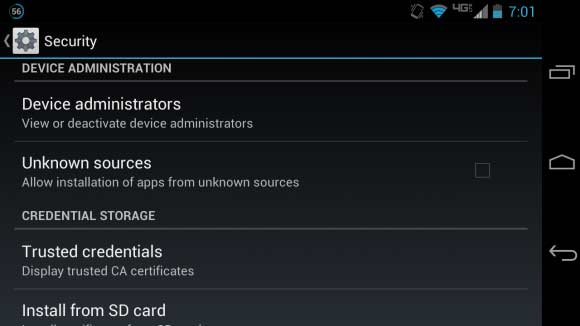
E uma vez a opção desactivada, apesar de não ser pela aplicação do Facebook que irão ficar infectados, está aberta a porta a possíveis infiltrações no sistema, mostrando assim que nem sempre o total acesso ao seu telefone é algo de bom para o utilizador. É que muitos sabem o que fazem, mas a maior parte apenas pensa que sabe, quando na realidade não tem consciência real da totalidade das consequências do que está a fazer.
Fonte: Techinasia