Retomando o nosso artigo
Devido ao facto de ontem ter havido uma discussão pelo facto de o Nelson Cruz ter comentado o tipo de hack usado na Moody’s referindo-se que era apenas um truque de Urls, era minha intenção explicar o método usado.
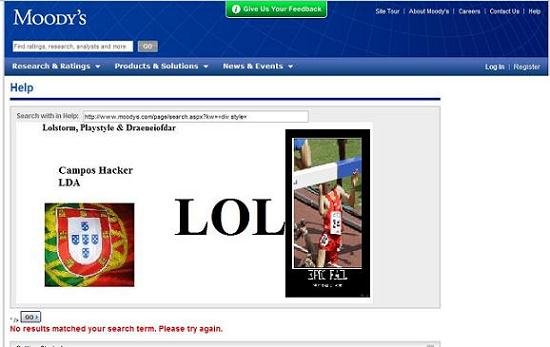
No entanto ao procurar informação sobre o assunto, encontrei algo bastante mais interessante, uma falha encontrada por um grupo de três hackers portugueses e que ainda está activa:
Experimentem seguir este link que vos dá acesso à página a Moody’s, e serão brindados com a imagem que ilustra este artigo.
O melhor desta falha é que pode ser personalizada, isto é, cada um pode fazer o seu próprio hack com imagem a condizer. Para isso basta copiar o código de baixo e fazer-lhe algumas alterações antes de o colarem na barra de endereços do vosso browser:
http://www.moodys.com/help.aspx?hlkw=http://www.moodys.com/page/search.aspx?kw=<div+style=”position:+absolute;top:100px;right:0px;height:950px;width:965px;z-index:5;”><img+src=”http://img843.imageshack.us/img843/2173/bolascrl.png” onload=’j window.alert(“fail”);’/></div>
Para personalizar o hack basta que cada um de vocês troque o endereço da imagem que se encontra entre aspas a seguir ao img+src=.
Assim,, trocando o http://img843.imageshack.us/img843/2173/bolascrl.png por outro endereço de imagem qualquer, todos podem criar o seu hack à sua medida 
Esta situação não altera minimamente o site da Moody’s, e limita-se a explorar uma falha que permite que uma imagem externa seja carregada, exactamente da mesma forma que o hack que aqui noticiamos ontem, isto apesar de que no presente caso a falha explorada é diferente.
Agora vejam lá e não abusem 
Nota: Os devidos créditos deverão ir para os autores do hack que por muito que gostássemos dado o nosso orgulho nacional, não fomos nós.


 ———- Siga-nos no facebook ———-
 ————- Siga o nosso feed ————-
 ————- Siga-nos no twitter ————-
No “hack” anterior tb dava para substituir a imagem. Mas não era tão fácil e directo.